Beléptető rendszer adatközpontokhoz — zónaalapú, audit-képes védelem
Az adatközpont és szerverfarm a szervezet legkritikusabb fizikai infrastruktúrája. Egyetlen jogosulatlan belépés — akár külső betolakodó, akár gondatlan saját munkatárs — katasztrofális következményekkel járhat: adatszivárgás, hardverkár, SLA-sértés, GDPR-bírság. A beléptető rendszernek itt nem elegendő egyszerűen kinyitni az ajtót: minden belépési eseményt rögzíteni, minden zónát külön kezelni, és a hozzáférési jogokat percre pontosan kell menedzselni.
A Retail Support 15 éve szállít beléptetés-technikai hardvert és műszaki háttértámogatást biztonságtechnikai kivitelezőknek. Adatközpontos projekteken rendszeresen szállítjuk az auditálható, redundáns, fail-secure elvű beléptető-infrastruktúrát — raktárról, gyártói garanciával.
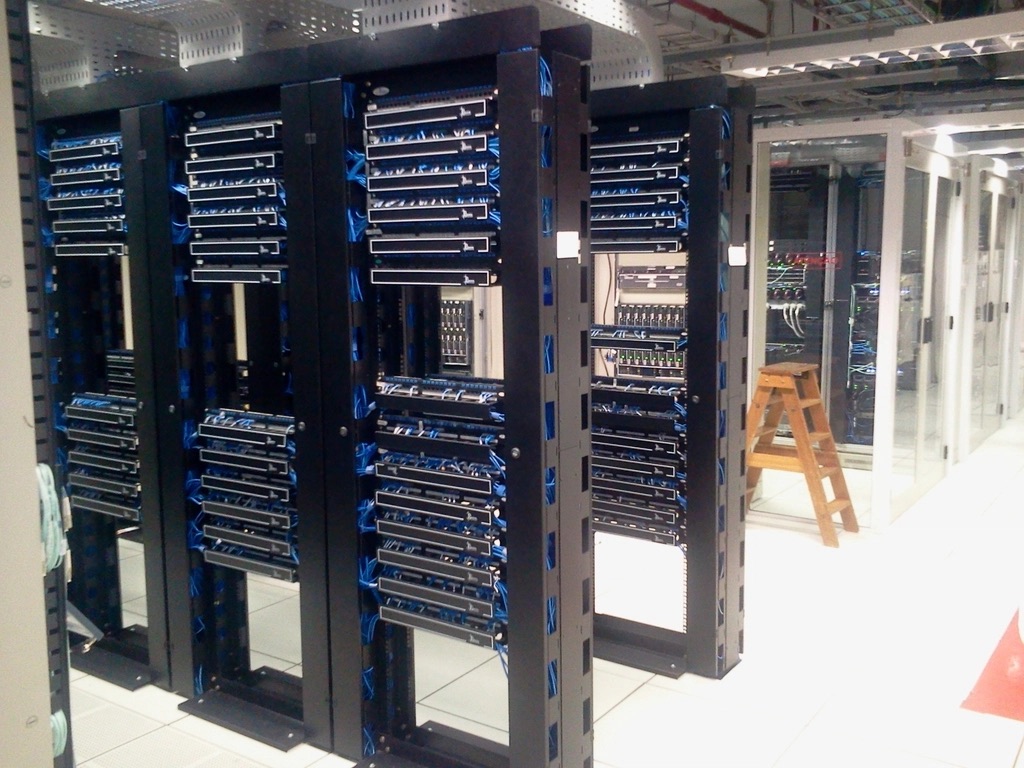
Adatközpontban a beléptetés a fizikai biztonság magja: többlépcsős zónázás (telephely, épület, gépterem, rack-sor), kétfaktoros azonosítás a géptermi ajtón, teljes körű és visszakereshető napló minden belépésről. Ajánlott az anti-passback és a beengedés-kísérletek riasztása. A napló auditálható megőrzése a tanúsítási követelmények része.
Adatközpontok beléptetési kihívásai
Az adatközpontok beléptetése fundamentálisan eltér egy iroda vagy raktár megoldásaitól. Az alábbi kihívások jellemzők:
- Többszintű zónakezelés: külső kerítés / épületbejárat → előtér → géptermek folyosója → rack-sorok → egyedi szekrény — minden szint külön jogosultságkört igényel.
- Auditálhatóság és GDPR-megfelelőség: ki, mikor, melyik zónába lépett be — az audit-log kötelező, és jogilag is releváns. Egyes SLA-szerződések előírják az elektronikus naplót.
- Fail-secure követelmény: áramkimaradás esetén az ajtóknak zárva kell maradniuk (fail-secure / normálisan zárt zár), szemben a menekülési útvonalak fail-safe logikájával.
- Redundancia: hálózati kimaradás esetén az offline működés kritikus — a vezérlőknek helyi döntéshozó képességgel kell rendelkezniük, cache-elt hozzáférési listával.
- Idegen vállalkozók kezelése: karbantartók, szállítók, auditőrök időablakos, kísért vagy önálló belépési engedélye, automatikus lejárattal.
Tipikus forgalmi és zónaszükséglet adatközpontokban
Egy közepes méretű (colocation vagy privát) adatközpontban a belépési forgalom viszonylag alacsony, de a zónák száma magas. Jellemző struktúra:
- Recepció / security desk: vendégkezelés, vállalkozói regisztráció — RFID + kamera + kaputelefon kombó.
- NOC (Network Operations Center): 24/7 ügyeletesek, csak dedikált személyzet — önálló vezérlő zóna.
- Géptermek (Hall A, B, C...): legalább 2-faktoros azonosítás (RFID kártya + PIN kód vagy ujjlenyomat), minden ajtón független riasztási pont.
- Cage / rack-sor: bérlők fizikailag elkülönített területein smartzár vagy egyedi RFID panel.
- Technológiai terek (UPS, generátor, hűtés): csökkentett hozzáférési kör, kötelező audit-log.
A munkaidő-nyilvántartás adatközpontokban általában nem cél, de a bent tartózkodási idő rögzítése (be- és kijelentkezési időbélyeg) fontos az SLA és a vállalkozói elszámolás szempontjából.
Ajánlott rendszer-felépítés és termékek
A Retail Support által javasolt alaptopológia adatközpontokhoz:
- Beléptető vezérlő: hálózati, RS-485 vagy TCP/IP alapú, minimum 4–8 ajtókapacitású vezérlők — offline cache-szel, real-time eseménynaplóval. Suprema vagy ZKTeco ipari szériák ajánlottak.
- Olvasók: géptereknél MIFARE/DESFire RFID kártyaolvasó + PIN billentyűzet kombinációja az ajánlott minimum. Különösen érzékeny zónáknál ujjlenyomatos vagy arcfelismerős olvasó.
- Zárak: fail-secure (normálisan zárt) elektromos zárbetét vagy elektromos zárfogadó acélajtóhoz. Mágneszárat adatközponti géptermeken kerüljük — áramkimaradáskor nyit. Tűzgátló ajtókon homologizált tűzgátló-ajtó zár szükséges.
- Tápellátás: szünetmentes tápegység (UPS) minden vezérlőhöz és zárakhoz — a beléptető rendszer nem eshet ki hálózati kimaradáskor.
- Vésznyitás: tűzjelző rendszerrel integrált vésznyitó gomb menekülési útvonalakon (fail-safe logika), géptereknél elkülönített vésznyitási protokoll.
Jogszabályi és szabványügyi előírások
Adatközpontos beléptetési projekteken az alábbi előírások relevánsak:
- OTSZ (Országos Tűzvédelmi Szabályzat): menekülési útvonalakon az ajtók belülről mindig nyithatók kell hogy legyenek (antipanik funkcióval). A zár típusát tűzvédelmi szakhatóság hagyja jóvá.
- MSZ EN 14336 / EN 1634: tűzgátló ajtókon csak tűzgátló ajtóra tanúsított zárat szabad alkalmazni.
- ISO 27001 (fizikai biztonsági kontrollok): az adatközpont ISO 27001 tanúsítása megköveteli az elektronikus belépési napló meglétét és integritásának bizonyíthatóságát.
- GDPR: a belépési log személyes adatnak minősül — a rendszer adatkezelési tájékoztatóban meg kell jelenjen, megőrzési idő (általában 1–3 év) és hozzáférési jog szabályozandó.
- TIA-942 / EN 50600: adatközpont-infrastruktúra szabványok Tier I–IV szinteken különböző fizikai biztonsági követelményeket írnak elő. Tier III+ esetén redundáns beléptető infrastruktúra elvárás.
Fail-secure vs. fail-safe — mit válasszon adatközpontban?
Fail-secure (normálisan zárt): áramkimaradáskor az ajtó zárt marad. Ez a helyes megközelítés adatközponti géptermek, rack-szobák, technológiai terek bejáratain. A zár csak aktív jel (nyitóimpulzus) hatására enged — ha elmarad az áram, a terület védett marad.
Fail-safe (normálisan nyitott): áramkimaradáskor az ajtó nyit. Ezt kizárólag menekülési útvonalakon, vészkijáratokon szabad alkalmazni, ahol tűz esetén az évakuáció elsőbbséget élvez a biztonság felett. OTSZ szerint a menekülési útvonalon lévő elektronikus zár köteles fail-safe módban működni.
Adatközpontnál a kettő együtt van jelen: a géptermek bejárata fail-secure, a folyosó végén lévő vészkijárat fail-safe — ezért a tervezési fázisban pontosan dokumentálni kell, melyik ajtón melyik logika fut.
Példa rendszerkonfiguráció — 200 rack-es colocaion DC
Az alábbi konfiguráció egy valós, közepes méretű colocaion adatközpont beléptetési infrastruktúrájának vázlata:
- Épületbejárat (2 ajtó): ZKTeco vagy Suprema RFID olvasó + PIN, elektromos zárfogadó, videó kaputelefon, forgóvilla kétirányú számlálással.
- NOC: önálló 2 ajtós beléptető vezérlő, RFID + ujjlenyomat olvasó, standalone offline backup.
- Géptermek (4 db): 4 × 2 ajtós vezérlő, DESFire RFID + PIN, fail-secure elektromos zárbetét acélajtókon, tűzgátló ajtó zárakkal a tűzszakasz-határokon.
- Cage-sorok (16 bérlői cage): egyedi RFID panel + elektromos zárfogadó — a bérlő saját hozzáférési listájával menedzselt.
- UPS backup: minden vezérlőhöz 4–8 h tartalék tápegység.
- Szoftver: hálózati beléptető szoftver, automatikus audit-log export, LDAP/AD integráció a személyzeti adatbázishoz.
Biometria adatközpontokban — mikor éri meg?
Az RFID kártya elveszhet, kölcsönadható, másolható. Adatközpontokban ezért egyre elterjedtebb a 2-faktoros azonosítás kártyán felül ujjlenyomattal vagy arcfelismeréssel. A biometria indokolt:
- Tier III+ adatközpontokban, ahol ISO 27001 auditok során a fizikai beléptetési kontrollokat vizsgálják.
- Rack-szobákban, ahol az egyes bérlők fizikailag elkülönített területéhez csak az ő felelős műszaki képviselőjük léphet be.
- NOC-ban, ahol az ügyeletes személyzetváltást pontosan kell dokumentálni.
Az ujjlenyomatos olvasók előnye: nincs elveszíthető kártya, a belépési napló vitathatatlanul személyhez köthető. Hátrány: GDPR-szempontból a biometrikus adat különleges személyes adatnak minősül — adatkezelési tájékoztató és írásos hozzájárulás kötelező. Arcfelismerős rendszerek belső, nem nyilvános tereken (géptermek, NOC) alkalmazhatók, ha az adatkezelés jogalapja rendben van.
Miért a Retail Support adatközpontos projekteken?
Biztonságtechnikai kivitelezők és rendszerintegrátorok rendszeresen dolgoznak velünk adatközpontos telepítési projekteken, az alábbi okokból:
- Raktárkészlet: vezérlők, olvasók, fail-secure zárak, UPS tápegységek azonnal kiszállíthatók — nem kell 6–8 hetes importra várni.
- Műszaki tanácsadás: a budapesti bemutatóteremben (+36 30 488-0664, 1082 Nap u. 37) előre egyeztetve élőben megbeszélhető a rendszerterv, zónatérkép, fail-secure/fail-safe logika.
- Vegyes gyártói portfólió: ZKTeco, Suprema, Hikvision, ASSA ABLOY kompatibilis termékek egy forrásból — nem kell 4 különböző importőrt keresni.
- Projekt-support: telepítési kérdésekben, vezérlő-konfigurációban, szoftver-integrációban műszaki kollégáink elérhetők.
- Viszonteladói feltételek: rendszerintegrátoroknak és szakkereskedőknek kedvező nagykereskedelmi árazás, projektárazás egyedi megállapodással.
Kinek ajánljuk
Többlépcsős zónázás
Telephely, épület, gépterem és rack-sor egymásra épülő belépési körökkel.
Kétfaktoros belépés
Kártya és biometria a géptermi ajtón, kivétel nélkül.
Anti-passback
Beengedés-továbbadás kizárása, kísérletek riasztásával.
Auditálható napló
Teljes körű, visszakereshető és megőrzött belépési előzmény.
Gyakran ismételt kérdések
Géptermeken kizárólag fail-secure (normálisan zárt) elektromos zár alkalmazható — ez áramkimaradáskor zárva tartja az ajtót. A leggyakrabban használt típusok: elektromos zárbetét acélajtóhoz, elektromos zárfogadó rámás ajtóhoz. Elektromágneses (síkmágnes) zárat géptermen kerüljük, mert az áramkimaradáskor nyit.
Jogilag nem minden esetben, de az ISO 27001 fizikai biztonsági kontrolljai (A.11.1.2) elvárják az elektronikus hozzáférési napló meglétét. SLA-szerződések és bérlői megállapodások szintén előírhatják. GDPR szempontjából a napló személyes adatot tartalmaz, ezért adatkezelési tájékoztató és megőrzési idő meghatározása kötelező.
Fail-secure: áramkimaradáskor az ajtó zárt marad — géptermeken, rack-szobákban ez a helyes megközelítés. Fail-safe: áramkimaradáskor az ajtó nyit — menekülési útvonalakon, vészkijáratokon OTSZ szerint kötelező. Egy adatközpontban mindkét logika egyszerre jelen van, a tervezési fázisban ajtónként dokumentálni kell.
Nem kötelező, de Tier III+ adatközpontokban és ISO 27001 auditokra felkészülő cégeknél erősen ajánlott. A biometrikus azonosítás (ujjlenyomat vagy arcfelismerés) megakadályozza a kártya-kölcsönadást és vitathatatlan belépési naplót biztosít. Fontos: biometrikus adat különleges személyes adat — GDPR-alapú adatkezelési tájékoztató és írásos hozzájárulás kötelező.
Az ajánlott megoldás az időablakos ideiglenes hozzáférési jog: a vállalkozó kap egy RFID kártyát vagy PIN kódot, amely csak a meghatározott időszakban és csak a szükséges zónákban érvényes, majd automatikusan lejár. A belépési eseményeket a rendszer rögzíti. Néhány rendszer kísérési logikát is támogat (escort mode): az idegen személy csak egy engedélyezett kísérővel léphet be.
Jól tervezett rendszerben igen. A beléptető vezérlőknek helyi cache-elt hozzáférési listával kell rendelkezniük: még ha a menedzsment szoftver szerverrel nincs kapcsolat, a vezérlő önállóan dönt a belépési eseményekről, és az eseményeket helyi memóriában tárolja szinkronizálásig. Emellett szünetmentes tápegység (UPS) biztosítja, hogy hálózati áramkimaradás esetén is működjön a rendszer.
Elsősorban Suprema (magas biztonsági szintű olvasók és vezérlők, ISO 27001 projektekhez bevált), ZKTeco (megbízható és kedvező árú ipari vezérlők), valamint Hikvision és ASSA ABLOY kompatibilis zárak és kiegészítők. A konkrét gyártóválasztás a rendszerterv, az integrátor preferenciái és a meglévő infrastruktúra alapján dől el — ebben műszaki kollégáink segítenek.
Tűzgátló ajtón kizárólag az adott ajtóhoz tanúsított, tűzgátló ajtó zárat szabad beépíteni — az MSZ EN 14336 és EN 1634 szabványok szerint. A zárnak rendelkeznie kell az ajtóval együttes CE megfelelőségi dokumentációval. Tűzgátló ajtókon általában elektromos zárbetét vagy elektromos zárfogadó alkalmazható fail-secure üzemmódban, a tűzjelző rendszerrel integrált vésznyitással.